Pse kopjohet kaq lehtë një kartelë e zakonshme
Shumica e instalimeve ende në punë përdorin kredenciale që kopjohen për sekonda me pajisje amatore:
- Kartelat 125 kHz transmetojnë një ID fikse, pa asnjë kriptografi.
- MIFARE Classic përdor shifrën Crypto-1, të thyer publikisht që nga viti 2008; kartela lexohet e tëra dhe shkruhet në një tag bosh "magjik".
- Instalimet me Wiegand-26 e bartin kredencialin të paenkriptuar nga lexuesi te paneli — kush e kap kabllon, kap çdo kartelë.
Në të tria rastet sistemi e pyet kartelën "kush je?" dhe i beson përgjigjes. Mbrojtja nga klonimi e ndërron pyetjen në "provoje": kartela mban një çelës sekret që s'del kurrë nga çipi, dhe lexuesi i jep një numër të rastit që vetëm çelësi i vërtetë e zgjidh. Kopjimi i numrit serik — madje i gjithë kujtesës — s'e kopjon çelësin. Krahasimi i plotë: DESFire EV3 përballë MIFARE Classic (anglisht).
Hapi 1 — kartela provon veten në çdo prekje
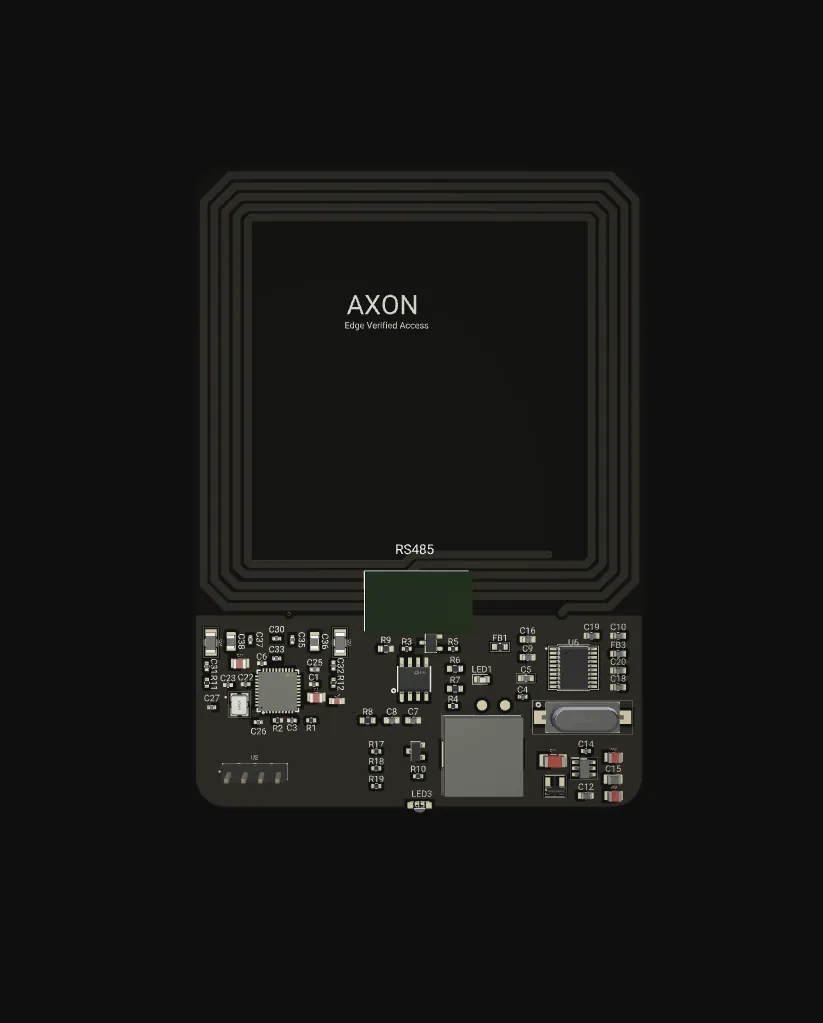
Lexuesi AXON URX-Secure e lexon UID-në reale 7-bajtëshe, hap aplikacionin AXON ACCESS (AID F5 10 02) dhe kryen AuthenticateAES me çelësin e pikërisht asaj kartele. Çelësat janë të diversifikuar: nga çelësi rrënjë nxirret nën-masteri READ, dhe me AES-CMAC mbi UID arrihet te çelësi i secilës kartelë. Në praktikë:
- Tagu bosh me UID të kopjuar e ka identitetin, por jo çelësin. Autentikimi dështon dhe lexuesi, si parazgjedhje, nuk jep asnjë shenjë — as LED, as zë, as mesazh drejt masterit.
- Lexuesi mban vetëm nën-masterin READ: edhe i shkulur nga muri, s'formaton, s'rishkruan e s'ndërron çelësat e asnjë kartele.
Lexuesi s'shkruan kurrë në kartelë dhe s'kërkon hapje vetëm mbi UID; kartelat jo-AXON injorohen, veç kur masteri e lejon raportimin vetëm-UID.
Hapi 2 — edhe kablloja pas lexuesit është e enkriptuar
Në kabinë lexuesi flet me AXON CCU-32; në sheshin e katit, me AXON Node — përmes RS-485 me 115200 bps, 8N1. Mbi shtresën me CRC16 punon një shtresë e sigurt sipas modelit të vetë DESFire: autentikim i ndërsjellë me 3 kalime jep çelës sesioni, çdo mesazh aksesi enkriptohet me AES-CTR, vuloset me CMAC 8-bajtësh dhe mban numërues për secilin drejtim. Masteri e ndërron çelësin çdo 5 minuta; numëruesi i vjetruar apo MAC-u i gabuar hidhet poshtë, dhe 8 mesazhe të pavlefshme e bllokojnë linjën për 5 sekonda. Ta regjistrosh një mesazh hapjeje e ta ridërgosh nuk jep asgjë.
Boshti i kateve mbrohet njësoj: çdo AXON Node ia përcjell ngjarjen masterit AXON ICM-GE përmes Classic CAN me 250 kbit/s. Secila nyjë ka çelës të vetin AES-128, të nxjerrë nga çelësi rrënjë i CAN-it dhe ID-ja e nyjës; trafiku enkriptohet me numërues kundër ripërsëritjes (anti-replay), kurse ID-ja e arbitrazhit futet në MAC — një mesazh s'i ridërgohet dot një nyje tjetër. Reletë i komandon vetëm masteri, dhe pa verdikt brenda 800 ms përgjigjja është refuzim: në mungesë përgjigjeje sistemi mbetet mbyllur.
Hapi 3 — vendimi merret në vend, jo në cloud
CCU-32 i vendos lejet e kateve nga tabela e kartelave në flash-in e vet; ICM-GE vendos për dyert dhe sheshet nga një EEPROM 4 MB në pllakë. Cloud-i vetëm sinkronizon bazën, mbledh regjistrat dhe sjell firmware me përditësim OTA — në rrugën e vendimit s'ka server për t'u imituar, dhe rënia e internetit s'është rënie e aksesit.
| Sulmi | Ku dështon |
|---|---|
| UID e kopjuar në tag bosh | AuthenticateAES dështon; lexuesi s'dërgon asgjë |
| Dump i një MIFARE Classic | S'janë kredenciale AXON; injorohen si parazgjedhje |
| Përgjim i kabllos së lexuesit | Mesazhet RS-485 të enkriptuara me AES-CTR e CMAC |
| Ridërgim i një mesazhi hapjeje | Numëruesi për drejtim e refuzon; 8 mesazhe të këqija e bllokojnë linjën |
| Injektim "hap relenë" në CAN | Çelës për secilën nyjë; MAC i lidhur me ID-në e arbitrazhit |
| Imitim i serverit cloud | Cloud-i s'merr kurrë vendim aksesi |
| Vjedhje e lexuesit për çelësat | Mban vetëm nën-masterin READ; s'ndërron dot çelësa |
Çfarë nuk premtojmë
- Sot nën-masteri READ i lexuesit ruhet në AES softuerik; kalimi në elementin e sigurt ATECC608 në pllakë është hapi i radhës i firmware-it.
- Kriptografia s'e ndal banorin që ia jep kartelën dikujt, hyrjen pas shpine, apo kartelat e lëshuara pa rregull. Cikli i kartelës — lëshim, bllokim, skadim — jeton te masteri dhe duhet përdorur.
- Mbrojtja është veti e zinxhirit të plotë: kartela DESFire në një lexues Wiegand të paenkriptuar vlen aq sa vlen kablloja.
Analiza e plotë teknike, në anglisht: Anti-Cloning RFID Access Control with DESFire EV3.
Po ndërtesa me qindra kartela të vjetra?
S'duhet ndërprerje e njëhershme. Masteri e aktivizon flamurin READ_ALL te lexuesi: kartelat e vjetra raportohen vetëm me UID, të shënuara si të paautentikuara — për regjistrim ose politikë kalimtare me afat — ndërsa banorëve u lëshohen kartela DESFire EV3. Ku duhen mbajtur lexues Wiegand të palëve të treta, linjat D0/D1 hyjnë në busin e enkriptuar RS-485 me konvertuesin AXON AMS: rruga e paenkriptuar tkurret nga dhjetëra metra kabllo në pak centimetra brenda kutisë.
Për dimensionimin e instalimit tuaj na shkruani ose telefononi +383 48 296 722, e hënë–e premte 09:00–17:00.
Pyetjet më të shpeshta (FAQ)
A garantohet që një kartelë nuk klonohet kurrë?
Jo, dhe asnjë sistem s'duhet ta premtojë këtë. Rreziku zvogëlohet me autentikim të ndërsjellë AES-128, çelësa për secilën kartelë, linja të enkriptuara RS-485 e CAN dhe një master që s'hap kurrë vetëm mbi UID — dhe e themi hapur çfarë mbetet në plan.
Si e di nëse kartelat e ndërtesës sime klonohen lehtë?
Nëse sistemi punon me kartela 125 kHz ose MIFARE Classic, kopjimi zgjat sekonda me pajisje amatore: të parat transmetojnë ID fikse pa kriptografi, kurse shifra e Classic-ut është e thyer publikisht që nga viti 2008.
Çfarë ndodh kur provohet një kartelë e klonuar te lexuesi?
Autentikimi AES dështon dhe lexuesi, si parazgjedhje, nuk reagon fare — pa LED, pa zë, pa mesazh drejt masterit. Kartela e kopjuar e mban identitetin, por jo çelësin sekret, i cili s'del kurrë nga çipi origjinal.
A punon mbrojtja pa internet?
Po. Vendimi është lokal: CCU-32 nga tabela në flash, ICM-GE nga EEPROM-i 4 MB. Cloud-i bën vetëm sinkronizim, regjistra dhe përditësime OTA, prandaj rënia e lidhjes s'e ndal as hapjen për kartelat e vlefshme, as refuzimin për të klonuarat.